AIの利用で情報漏洩が起こる背景
AIの業務利用が広がる一方で、社内の情報管理が追いつかないまま活用が進むケースもあります。生成AIは手軽に文章作成や要約、問い合わせ対応の補助などに使えるため、従業員が自己判断で利用しやすい点に注意が必要です。
しかし、業務で扱うデータの中には、顧客情報や契約情報、社内資料、未公開の事業情報など、外部に出してはいけない情報が含まれます。AIの利用範囲や入力ルールが明確でないと、従業員が悪意なくこうした情報を入力してしまう可能性があります。
また、外部のAIサービスを利用する場合、入力した情報がどのように保存・管理されるのか、サービス提供会社の規約や設定を事前に確認しておくことも大切です。
AIツールの便利さだけを重視して導入すると、入力データの取り扱いやアクセス権限、利用履歴の管理が不十分になり、情報漏洩のリスクが高まります。
AIによる情報漏洩を防ぐには、ツールの選定だけでなく、社内ルールの整備や従業員への教育、入力データの管理体制づくりが欠かせません。
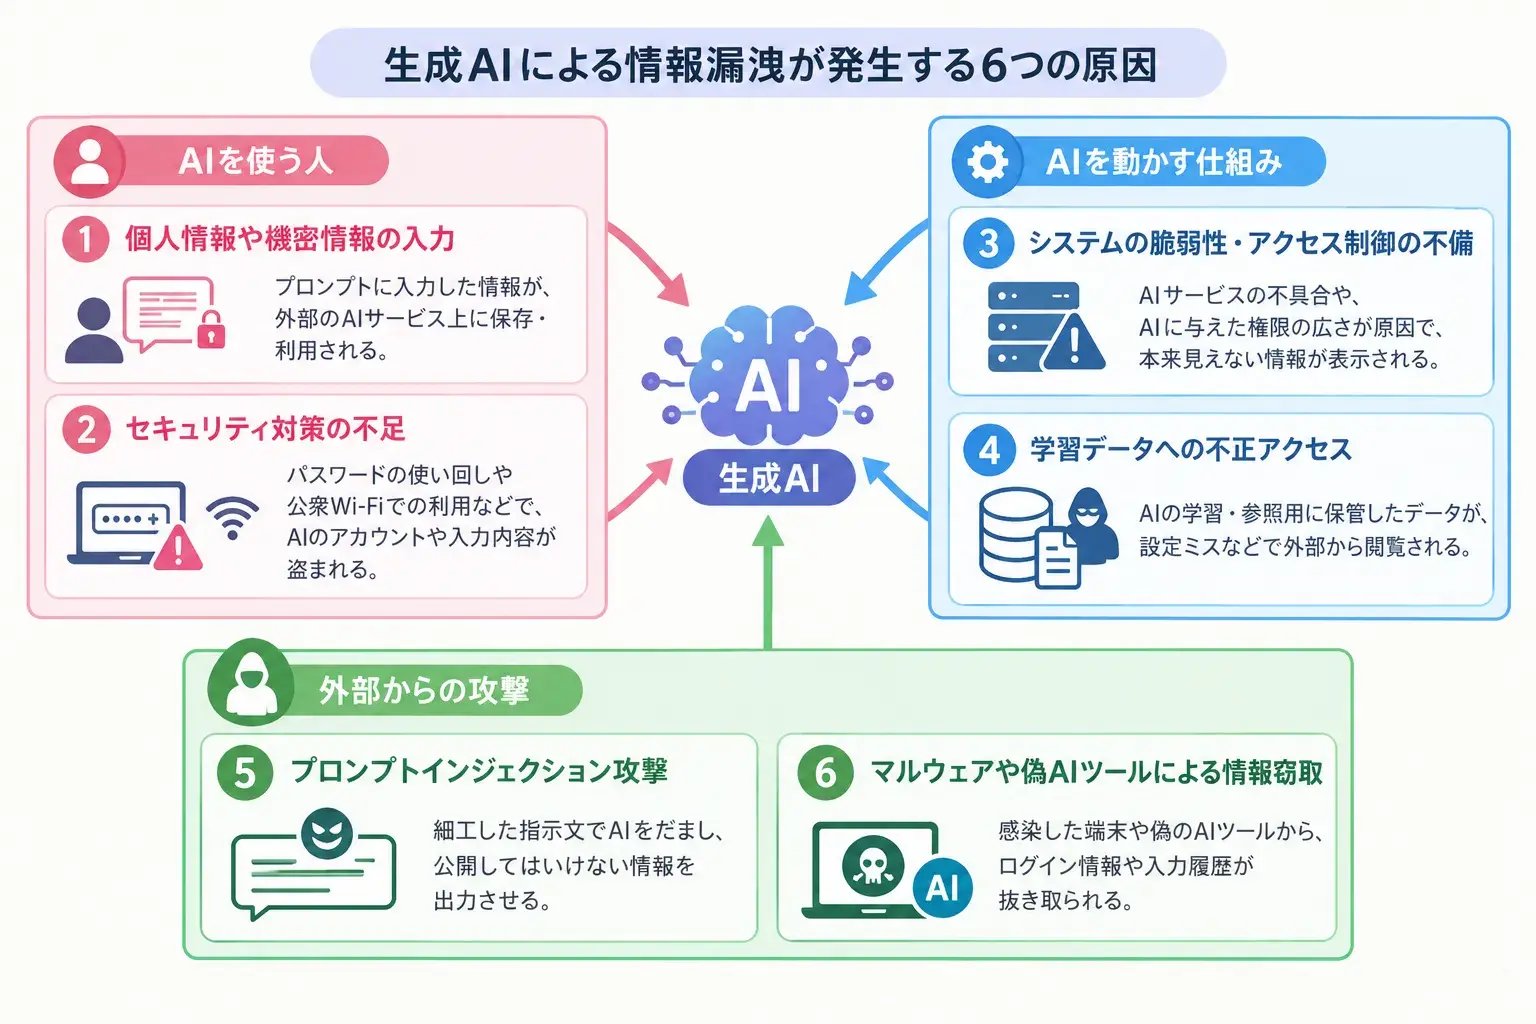
生成AIによる情報漏洩が発生する主な原因
 生成AIで情報漏洩が発生する主な原因は、以下の6つです。
|
これらの原因は、「AIを使う人(従業員)」「AIを動かす仕組み(AIサービスや連携システム)」「外部からの攻撃」の3つのどこで起きるかによって整理できます。それぞれの原因と生成AIとの関係を図にまとめると、以下の通りです。
|
どこで起きるか |
原因 |
生成AIとの関係 |
|
AIを使う人 |
個人情報や機密情報の入力 |
プロンプトに入力した情報が、外部のAIサービス上に保存・利用される |
|
AIを使う人 |
セキュリティ対策の不足 |
パスワードの使い回しや公衆Wi-Fiでの利用などで、AIのアカウントや入力内容が盗まれる |
|
AIを動かす仕組み |
システムの脆弱性・アクセス制御の不備 |
AIサービスの不具合や、AIに与えた権限の広さが原因で、本来見えない情報が表示される |
|
AIを動かす仕組み |
学習データへの不正アクセス |
AIの学習・参照用に保管したデータが、設定ミスなどで外部から閲覧される |
|
外部からの攻撃 |
プロンプトインジェクション攻撃 |
細工した指示文でAIをだまし、公開してはいけない情報を出力させる |
|
外部からの攻撃 |
マルウェアや偽AIツールによる情報窃取 |
感染した端末や偽のAIツールから、ログイン情報や入力履歴が抜き取られる |
情報漏洩を引き起こす要因を、詳しく解説します。
個人情報や機密情報の入力
生成AIのプロンプトに個人情報や機密情報を入力すると、情報漏洩につながるおそれがあります。たとえば、問い合わせ対応の文面を作成する際に顧客名や連絡先をそのまま入力したり、議事録の要約時に取引先名や未公開のプロジェクト情報を含めたりするケースが考えられます。
本人に情報漏洩の意図がなくても、業務効率化のために普段の資料やメール文面をそのまま貼り付けてしまうと、外部サービス上に重要な情報が残る可能性があります。
AIサービス事業者の管理体制や設定によっては、入力データが保存されたり、サービス改善のために利用されたりする場合もあるため注意が必要です。
システムの脆弱性・アクセス制御の不備
AIサービスや連携しているシステムに脆弱性があると、情報漏洩につながるおそれがあります。たとえば、システムの不具合によって、本来は表示されないはずの個人情報や利用履歴が、別のユーザーに表示されてしまうケースが考えられます。
また、AIサービスそのものに問題がなくても、社内システムとの連携方法やアクセス権限の設定が不十分だと、情報漏洩のリスクは高まります。
AIに機密情報や顧客情報へ自由にアクセスできる権限を与えていると、必要以上の情報を参照したり、外部に出してはいけない情報が回答に含まれたりすることも少なくありません。
AIを安全に活用するには、利用するサービスのセキュリティ体制を確認するだけでなく、AIがアクセスできる情報の範囲を必要最小限に制限することが重要です。
セキュリティ対策の不足
AIサービスを利用するユーザー側のセキュリティ対策不足により、情報漏洩を招くケースがあります。たとえば、以下のような行為はセキュリティ上のリスクが高く注意が必要です。
|
セキュリティ対策が十分でないと、不正ログインやログの取得などで機密情報が漏洩する可能性があります。
プロンプトインジェクション攻撃
生成AIに対してプロンプトインジェクション攻撃を受けると、情報漏洩のリスクが高まります。プロンプトインジェクション攻撃とは、生成AIに対して外部から不正な入力をして誤動作させるサイバー攻撃の一種です。
具体的には、細工された指示文を入力し、AIに本来意図しない操作や情報を出力させる手法を指します。悪意のあるユーザーによるプロンプトインジェクション攻撃によって、外部公開してはいけない情報を出力してしまうリスクがあるため、入力内容の制御や権限管理などの対策が必要です。
マルウェアや偽AIツールによる情報窃取
マルウェア(ウイルスやスパイウェアなど、端末に害を与える悪意あるソフトウェアの総称)に感染した端末を利用していると、信頼できる生成AIサービスを使っていても情報漏洩が発生するおそれがあります。
マルウェアによってアカウントが乗っ取られると、生成AIに入力した内容や利用履歴などを第三者に見られ、機密情報が窃取される可能性があるためです。
また、偽AIツールを利用した情報漏洩にも注意が必要です。近年は、正規のAIツールを装った不正なソフトウェアや拡張機能が配布されるケースもあります。こうした偽AIツールをダウンロードして実行すると、端末内でマルウェアが動作し、不正アクセスや情報漏洩につながるおそれがあります。
生成AIを安全に利用するには、公式サイトや信頼できる提供元からサービスを利用することが重要です。あわせて、端末のセキュリティソフトを最新の状態に保ち、不審なツールや拡張機能を安易にインストールしないよう社内で周知しましょう。
学習データへの不正アクセス
生成AIを自社向けに調整したり、社内データを参照して回答させたりする場合、AIの学習や参照に使うデータとして、業務データや顧客情報を保管することがあります。
こうしたデータを、アクセス制御や暗号化が不十分なままクラウドに保存していると、不正アクセスや設定ミスをきっかけに情報が流出するリスクが高まります。
実際に2023年には、マイクロソフト社のAI研究チームが、AIの学習データを外部に公開する際にクラウドストレージの共有リンクの権限設定を誤り、本来は非公開の社内データまでインターネット経由で閲覧できる状態になっていたことが、セキュリティ企業Wizの調査で判明しました。
Wizによると、露出したデータは約38TBにのぼり、従業員の端末のバックアップやパスワード、社内チャットのメッセージなどが含まれていたとされています。マイクロソフト社は、顧客データの流出はなく、報告を受けて速やかにアクセスを遮断したと発表しています。
出典:Wiz「38TB of data accidentally exposed by Microsoft AI researchers」
出典:Microsoft Security Response Center「Microsoft mitigated exposure of internal information in a storage account due to overly-permissive SAS token」
第三者にデータを取得されれば、顧客情報や事業戦略などの重要な情報が漏洩するおそれがあります。
こうしたリスクを防ぐには、学習・参照用データへのアクセス権限を必要最小限に絞ること、個人を特定できる情報をマスキング・匿名化しておくこと、アクセスログを監視することが重要です。あわせて、定期的に権限を棚卸しし、不要な権限や古い設定を残さないようにしましょう。
▼本記事に関連したお役立ち資料もご用意していますので、ぜひ併せてご覧ください。

シャドーAIによる情報漏洩
ここまで紹介した原因の多くは、会社がAIの利用状況を把握できていれば、ルールや設定によって防げるものです。
しかし、近年は会社が把握していないところでAIが使われる「シャドーAI」が広がり、新たな情報漏洩の原因として注目されています。シャドーAIとは何か、どのようなリスクがあるのかを見ていきましょう。
シャドーAIとは
シャドーAIとは、会社が正式に認めていないAIサービスを、従業員が個人の判断で業務に使うことです。会社が把握していないIT機器やクラウドサービスを使う「シャドーIT」のAI版といえます。
たとえば、個人のアカウントで登録した無料の生成AIに会議の録音データを読み込ませて議事録を作る、海外からのメールを翻訳サービスに貼り付ける、私物のスマートフォンのAIアプリで資料を要約する、といった使い方が典型的です。
シャドーAIを使う従業員の多くに悪意はありません。「議事録を早く作りたい」「大量の資料を短時間で読みたい」など、業務を効率化したいという前向きな動機から使い始めるケースがほとんどです。
会社がAIの利用ルールや安全に使えるツールを用意していないと、従業員は手近な無料サービスに頼らざるを得ず、シャドーAIが広がりやすくなります。
シャドーAIによるリスク
シャドーAIには、主に次のようなリスクがあります。
|
特に注意したいのは、これらのリスクが会社から見えないところで進むという点です。どの従業員が、どのツールに、どんな情報を入力したのかが分からないため、問題が起きても原因の特定や影響範囲の把握に時間がかかり、初動対応が遅れてしまいます。
シャドーAIを防ぐには、AIの利用を一律に禁止するのではなく、安全に使えるツールと利用ルールを会社として用意し、従業員がいつでもルールを確認できる状態にしておくことが大切です。具体的な対策は、後述の「企業が取るべきAI情報漏洩対策」で解説します。
▼あわせて読みたい
AIに入力してはいけない情報の例
AIを利用する際は、以下の4つの情報を入力しないよう注意しましょう。
|
なぜ上記の情報をAIに渡してはいけないのか、詳しく見ていきましょう。
個人情報・顧客情報
個人情報・顧客情報は以下のような情報を指します。
|
個人情報や顧客情報が流出すると、企業の社会的信用が大きく低下するおそれがあります。情報管理が不十分な企業だと受け止められれば、既存顧客との取引継続や新規顧客の獲得にも影響が出るでしょう。
また、個人情報保護法では、企業に対して個人情報の適切な管理が求められています。情報漏洩の内容や対応によっては、行政指導や命令の対象となるほか、顧客から損害賠償を請求される可能性もあります。
AIを業務で活用する際は、利便性だけでなく、万が一情報が流出した場合の社会的・法的リスクも踏まえて、個人情報や顧客情報を慎重に取り扱うことが重要です。
社外秘情報・営業情報
社外秘情報・営業情報とは、社外の人に知られてはいけない情報であり、以下のようなものが含まれます。
|
社外秘情報・営業情報が流出して公にされると、競合他社との競争において不利益を被る恐れがあります。企業の成長において大きな悪影響を及ぼすため、社外秘情報・営業情報の取り扱いは慎重に取り扱いましょう。
技術情報・認証情報
技術情報・認証情報とは以下のような情報です。
|
技術情報が流出すれば、競合他社との競争で不利になるだけではなく、企業ブランドや会社の信用が失墜するなど悪影響が大きいです。認証情報が流出すると不正アクセスの原因となり、技術情報や顧客情報などが漏洩するリスクが高まります。
人事・財務・経営情報
人事・財務・経営情報とは以下のような情報です。
|
人事や財務、経営情報は外部に漏らした場合の影響が大きい機密情報であり、取り扱いには十分注意が必要です。
AIによる情報漏洩の実例5つ
AIの利用によって情報漏洩した実例を5つ紹介します。
|
ChatGPTで発生した個人情報漏洩の事例
2023年3月、ChatGPTを利用していたユーザーから、他人のチャット履歴のタイトルが画面に表示されるという報告がありました。
その後、有料プランを利用していた一部ユーザーの氏名、メールアドレス、支払い先住所、クレジットカード番号の下4桁などが、別のユーザーから閲覧できる状態になっていたことが判明しています。
原因は、ChatGPTで使用されていたオープンソースライブラリのバグとされています。システムが意図しない動作をしたことで、本来表示されるべきではない情報が他のユーザーに表示されてしまった事例です。
公式発表では、特定の約9時間に利用していた有料プラン(ChatGPT Plus)利用者のうち、約1.2%の支払い関連情報が見えてしまった可能性があるとされています。
この事例は、信頼性の高いAIサービスであっても、システムの不具合によって個人情報が漏洩するリスクがあることを示しています。
企業がAIを業務利用する際は、入力する情報の管理だけでなく、利用するサービスの障害情報やセキュリティ体制にも注意を払うことが大切です。
出典:OpenAI「March 20 ChatGPT outage: Here’s what happened」
ChatGPTで発生した認証情報漏洩の事例
この事例は「ChatGPTから大量の認証情報が流出した」と報じられたものの、実際にはChatGPTを提供するOpenAI社のシステムは侵害されていなかったケースです。
原因は、後述の「マルウェア感染によってアカウント情報が漏洩した事例」と同じく、利用者の端末に感染したマルウェアでした。
2025年2月、ハッカーが集まる闇フォーラムで、ChatGPTを提供するOpenAI社のアカウント認証情報2,000万件以上を売りに出すという投稿が見つかりました。当初は「サービス側からの大規模な流出ではないか」と受け止められましたが、OpenAI社は「現時点で、当社のシステムの侵害につながる証拠は確認されていない」とコメントしています。
また、セキュリティ企業KELAの調査では、出品された認証情報の大半は、情報窃取型のマルウェア(インフォスティーラー)に感染した利用者の端末から抜き取られたものであり、OpenAI社のシステムへの侵害とは関係がないと結論づけられています。
出典:SecurityWeek「OpenAI Finds No Evidence of Breach After Hacker Offers to Sell 20 Million Credentials」
出典:KELA「No, OpenAI Wasn't Breached—The Real Threat Comes from Infostealers」
このケースは、AIサービスそのものが安全でも、利用者の端末やパスワード管理に問題があれば、アカウントが乗っ取られ、過去に入力した内容が第三者に見られるおそれがあることを示しています。
業務でAIを使う場合は、多要素認証の設定や、パスワードの使い回しをしないことを徹底しましょう。
大手電子製品メーカーで起きたソースコード漏洩の事例
韓国のサムスン電子では、生成AIの利用によってソースコードが外部に流出した事例があります。
この事例では、エンジニアが生成AIに社内のソースコードをアップロードしたことが原因とされています。流出したコードの具体的な内容は公表されていません。
同社は社内向けの通知で、生成AIに送信したデータは外部のサーバーに保存され、取り出したり削除したりするのが難しく、ほかの利用者に開示されるおそれもあると懸念を示しています。生成AIに入力した情報がどのように保存・利用されるのかを十分に確認しないまま使ってしまうと、社外秘の情報が意図せず外部に渡るリスクがあります。
便利なツールであっても、社内ルールや承認フローがないまま利用すると、企業全体でリスクを管理しにくくなります。
同社では、この問題を受けて、セキュリティ対策が整うまで社用のPCやスマートフォンなどでの生成AIの利用を一時的に制限しました。企業が生成AIを業務に活用する際は、入力してよい情報の範囲を明確にし、従業員の独断利用を防ぐ仕組みを整えることが重要です。
出典:TechRadar「Samsung bans ChatGPT use after employee leak」
マルウェア感染によってアカウント情報が漏洩した事例
前述の認証情報の事例と原因は同じですが、こちらはセキュリティ企業の調査で、盗まれたアカウント情報が実際にダークウェブで取引されていたと確認された事例です。
マルウェア感染によって、ChatGPTのアカウント情報10万件以上が流出した事例があります。セキュリティ企業Group-IBの2023年6月の発表によると、2022年6月から2023年5月までの1年間に、ChatGPTのログイン情報が保存されたマルウェア感染端末の情報が10万1,134件見つかっています。流出したアカウント情報は、ダークウェブ上で取引されていたとされています。
原因は、インフォスティーラーと呼ばれるマルウェアへの感染です。インフォスティーラーは、感染したPCからログインIDやパスワードなどの個人情報を収集し、攻撃者へ送信するマルウェアです。盗まれたログ情報の中に、ChatGPTのアカウント情報も含まれていました。
この事例では、AIサービスそのものに問題があったわけではありません。しかし、利用者のPCがマルウェアに感染していると、ブラウザに保存されたログイン情報や入力履歴などが盗まれ、結果としてAIサービスのアカウント情報が流出する可能性があります。
AIによる情報漏洩を防ぐには、AIサービスの利用ルールを整えるだけでなく、PCやスマートフォンなどの端末を安全に保つことも重要です。セキュリティソフトの導入、OSやブラウザの定期的な更新、不審なファイルや拡張機能を開かない運用を徹底しましょう。
出典:Group-IB「Group-IB Discovers 100K+ Compromised ChatGPT Accounts on Dark Web Marketplaces」
システムの設定不備によりプロンプトが漏洩した事例
2024年3月、対話型生成AIサービス「リートン」で、ユーザーが入力したプロンプトや登録情報が、第三者から閲覧・編集できる状態になっていたことが明らかになりました。原因はデータベースの設定不備で、2023年11月に利用者からの通報で発覚し、2023年12月までに脆弱性は解消されたと発表されています。
調査の結果、ニックネームやメールアドレス、LINE IDなどが、外部から特定の操作によってアクセスできる状態だったことが確認されています。発表時点で情報の悪用は確認されていないとされていますが、システム全体の改修や、外部のセキュリティコンサルティングの導入など、再発防止策が進められました。
この事例のように、AIの仕組みそのものではなく、データを保管するシステムの設定ミスによって情報が漏れることもあります。AIサービスを選ぶ際は、機能や価格だけでなく、提供会社のセキュリティ体制や第三者認証の取得状況、インシデント発生時の公表姿勢も確認しておくと安心です。
出典:ScanNetSecurity「コンテンツ生成プラットフォーム『リートン』に脆弱性、特定の操作でデータベースにアクセス可能」
▼AIを上手に活用するために重要なナレッジ戦略について解説したお役立ち資料はこちら
企業が取るべきAI情報漏洩対策
AI活用による情報漏洩に備えるために、企業が取るべき6つの対策を紹介します。
|
すべてを同時に進めるのが難しい場合は、まず社内ガイドラインの策定と従業員教育から着手し、その後ツールの選定やアクセス制御などの技術的対策へと段階的に取り組むのがおすすめです。
AI利用に関する社内ガイドラインの策定
社内でAIを利用する上で守るべきルールを社内ガイドラインとして明文化しましょう。ガイドラインに含めておきたい項目は以下の通りです。
|
AIの利用を認める対象者や利用するツール、推奨業務・禁止業務などを具体的に決めておきます。AIに渡すデータの制限と入力禁止情報も規定しておきましょう。他にもトラブル時の報告フローや罰則規定も明確にしておくことが大切です。利用してよいツールを会社として明示しておくことは、シャドーAIの防止にもつながります。
AI利用の社内ガイドラインでは、各項目について細かく内容を決めておくと情報漏洩防止の効果が高まります。
なお、社内ガイドラインを策定する際は、政府や関係機関が公表している以下の資料も参考にしてください。
-
経済産業省「AI事業者ガイドライン」(2024年4月):AIの開発・提供・利用にかかわる事業者が取るべき対応をまとめたガイドライン
-
個人情報保護委員会「生成AIサービスの利用に関する注意喚起」:生成AIへの個人情報入力に関するリスクと留意点を解説
-
経済産業省「コンテンツ制作のための生成AI利活用ガイドブック」:著作権・契約上の留意点を整理した実務向け手引き
これらのガイドラインは定期的に改訂されるため、最新版を確認するようにしましょう。
法人向けAIサービスやセキュアな環境を利用する
法人向けのAIサービスやセキュアな環境を活用することで、情報漏洩のリスクを大幅に軽減できる可能性があります。
一般向けの無料AIサービスでは、入力したデータがサービス改善やモデルの学習に利用される可能性があります。
一方、法人向けプランでは、入力データを学習に使用しない設定や、管理者による利用状況の確認、アクセス権限の制御など、企業利用を前提とした機能が用意されているケースがあります。法人向けAIサービスの主な特徴は以下の通りです。
|
また、大手クラウドベンダーが提供する生成AI基盤サービスを利用すれば、自社が管理するクラウド環境内でAIを運用でき、外部へのデータ流出リスクをさらに抑えられます。
特に機密性の高い情報を扱う企業では、プライベートクラウドやオンプレミス環境での構築も選択肢となるでしょう。
データマスキングや匿名化を行う
データマスキングの導入もAI活用の情報漏洩を防ぐのに効果的です。データマスキングとは、元の文字や数字を特定できない形に変換する処理を指します。
データマスキング済みのデータが流出しても個人を特定できないため、被害を最小限に抑えることが可能です。文章から自動的に個人情報を識別してマスキングできるツールもあるため、効率的に対応を進められるでしょう。
アクセス制御・ログ管理を強化する
アクセス制御とログ管理の強化は、AI活用における情報漏洩対策として重要な役割を果たします。アクセス制御では、AIツールや学習データへアクセスできる範囲を業務上必要な従業員のみに限定します。具体的な対策は以下の通りです。
|
また、AIの利用状況を可視化するためにログ管理も欠かせません。誰がいつどのようなプロンプトを入力し、どのような出力を得たかを記録しておけば、不正利用や情報漏洩の兆候を早期に検知できます。
ログを定期的に監査することで、ガイドライン違反の発見やインシデント発生時の原因究明にも役立つでしょう。
従業員へのセキュリティ教育の実施
従業員がAIのリスクを理解しないまま活用すると、情報漏洩につながるおそれがあります。安全にAIを利用していくために従業員に対するセキュリティ教育は欠かせません。
従業員へのセキュリティ教育は、外部サービスやeラーニング教材などを活用した研修を実施するのが一般的です。研修後に確認テストを実施し、合格を必須にすることで、学習内容の定着を図れます。
セキュリティ教育では、インシデント発生時の対応フローやシミュレーションを取り入れることが重要です。緊急時に迅速に適切な判断が取れる能力を養っておけば、情報漏洩の被害を最小限に食い止められるでしょう。
▼あわせて読みたい
FAQや社内ナレッジを整備する
情報漏洩の対策として、FAQや社内ナレッジの整備は効果的です。従業員向けのFAQを整備すれば、AIに関するルールや業務フローを一元管理できます。AIを適切に扱うための情報共有を促進することで、情報漏洩を引き起こすリスクの軽減につながります。
「このツールは使ってよいか」「この情報は入力してよいか」といった疑問をすぐに解決できる環境があれば、従業員が自己判断で無許可のAIツールを使うことも防ぎやすくなります。
FAQの整備によって社内問い合わせ数を削減できるため、ヘルプデスク業務の負担軽減にも効果的です。AI利用に関して必要な情報を調べる時間を短縮できるため、業務効率化も期待できます。
また、基本的な内容や手順をFAQにまとめておくことで、セキュリティ教育にかかる手間やコストの削減にもつながります。
▼AI活用のための社内ナレッジ整理のコツをまとめたお役立ち資料はこちら
情報漏洩が発生した際の対応フロー
AIの利用においては、情報漏洩を防ぐ対策だけでなく、万が一発生した場合の対応フローを事前に決めておくことも重要です。対応が遅れると、被害範囲の拡大や顧客・取引先からの信頼低下につながるおそれがあるためです。
| 対応 | 詳細 | |
| 1 | 初動対応 | 漏洩の事実を確認し、対象となる情報や影響範囲、原因の特定を進める |
| 2 | 封じ込め | 該当するAIツールの利用停止、権限の見直し、外部共有リンクの削除などを行い、被害の拡大を防ぐ |
| 3 | 社内報告 | 経営層・情報管理部門・法務部門へ速やかに報告し、対応方針を決定する |
| 4 | 関係者への通知 | 顧客や取引先に影響が及ぶ場合は、状況や今後の対応を整理したうえで連絡する |
| 5 | 監督官庁への報告 | 個人データが含まれる場合は、個人情報保護委員会への報告や本人通知が必要となるケースがある |
| 6 | 再発防止策の策定 | 原因を分析し、AI利用ルールの見直しや従業員教育、ログ監視体制の強化などを行う |
情報漏洩時の対応は発生後に考えるのではなく、あらかじめ手順を決めてしておきましょう。
AI活用で情報漏洩を防止するにはFAQや社内ナレッジの整備から
生成AIを社内で活用するには、情報漏洩を防ぐための運用ルールの整備が必要です。さらに、FAQや社内ナレッジを整備しておくと、従業員がAI活用のルールや業務フローを確認できるため、安全にAIを運用できる環境が整います。
FAQや社内ナレッジの整備には、AIナレッジプラットフォーム「Helpfeel」の活用が有効です。Helpfeelは、FAQやマニュアル、対応履歴などのナレッジを一か所に集め、そのナレッジをもとに、さまざまな場面でAIが回答を届けます。
用途に合わせて、次のような製品を組み合わせて使えるのが特長です。
- Helpfeel FAQ:お客様向け・社内向けに使える、検索ヒット率98%のAI検索型ヘルプサイト。言葉の言い換えや表記ゆれがあっても、目的の回答にたどり着ける
- Helpfeel Agent Mode:社内ドキュメントやWebの情報をもとに、チャットでAIが回答するAIエージェント
- Helpfeel Analytics:蓄積された問い合わせデータをAIで分析・分類し、よくある疑問や回答が足りない情報を見える化する問い合わせ分析ツール。分析結果をもとにナレッジを改善できる
- Helpfeel Voice Agent:コールセンターの電話にAIが応答し、応答率と解決率を高める音声対応エージェント
- Helpfeel Call Assist:オペレーターの応対中に必要な情報を出し、新人でもベテラン並みの対応を支えるオペレーター支援エージェント
社内の問い合わせ対応から、お客様向けのヘルプサイト、コールセンターまで、カスタマーサポート全体を同じナレッジで効率化できます。AI活用のルールや業務マニュアルを登録しておけば、従業員が迷ったときにすぐ確認できるため、安全なAI運用の土台にもなるでしょう。
また、運営会社の株式会社Helpfeelは情報セキュリティの国際規格「ISO/IEC 27001」の認証を取得しており、セキュリティ面でも安心して導入いただけます。
AI導入に向けて、まずはナレッジの整備から始めたい方は、ぜひHelpfeelの導入をご検討ください。
まとめ
AIの活用で顧客情報や技術情報などが漏洩すると、企業イメージの低下や損害賠償請求などにつながります。AI利用での情報漏洩を防ぐには、社内ガイドラインの策定やセキュリティ教育の実施などが効果的です。
また、会社が把握していないシャドーAIを防ぐためにも、安全に使えるツールと利用ルールを会社として用意しておくことが大切です。さらに、社内FAQを設置して社内ナレッジを整備しておくことで、AIの適切な利用を促せます。
本記事を参考に、まずは自社の現状に合わせて取り組みやすい対策から着手し、段階的に情報漏洩対策の体制を整えていきましょう。